Quando riscos operacionais, cibernéticos, regulatórios e de terceiros são avaliados em planilhas isoladas, a organização até pode produzir relatórios, mas dificilmente consegue decidir com velocidade e contexto. Saber como implementar ERM integrado significa transformar informações dispersas em uma visão corporativa que orienta prioridades, investimentos e respostas consistentes.
O Enterprise Risk Management não deve ser tratado como uma camada adicional de burocracia. Quando bem estruturado, ele conecta estratégia, processos, controles, compliance, continuidade e tecnologia em um modelo de gestão que torna a exposição aos riscos visível e acionável. O objetivo não é centralizar tudo em uma única área, mas criar critérios comuns, responsabilidades claras e dados confiáveis para a tomada de decisão.
O que diferencia um ERM realmente integrado
Um programa de ERM é integrado quando a discussão sobre riscos acompanha os objetivos de negócio e atravessa as áreas que influenciam sua execução. Isso inclui riscos financeiros, operacionais, tecnológicos, regulatórios, de privacidade, de cadeia de fornecimento e de resiliência, avaliados sob uma linguagem comum e uma governança definida.
Na prática, a integração não exige que todos os riscos tenham o mesmo tratamento. Risco cibernético, por exemplo, demanda indicadores e capacidades técnicas próprios. Já riscos regulatórios podem depender de avaliações jurídicas e evidências de controles. O ponto central é assegurar que essas visões especializadas possam ser consolidadas, comparadas e levadas às instâncias decisórias com clareza.
A maturidade aparece quando a organização consegue responder a perguntas objetivas: quais riscos ameaçam as prioridades estratégicas? Quem é responsável por cada resposta? Quais controles reduzem a exposição? Qual é o impacto residual aceito? E quais indicadores mostram que a situação está mudando?
Como implementar ERM integrado em etapas
A implementação deve respeitar o nível de maturidade da organização. Tentar mapear todos os riscos, controles e obrigações de uma só vez costuma gerar cadastros extensos, baixa adesão e pouca capacidade de manutenção. Um caminho progressivo, orientado pelos processos mais críticos, produz resultados mais consistentes.
1. Defina o direcionamento executivo e o apetite a risco
O primeiro passo é estabelecer por que o ERM será implantado e quais decisões ele precisa apoiar. Pode ser a expansão para novos mercados, a adequação regulatória, a proteção de serviços críticos, a redução de perdas operacionais ou o fortalecimento da prestação de contas ao conselho.
Com esse direcionamento, a alta liderança deve definir o apetite a risco: o nível de exposição que a organização admite para perseguir seus objetivos. Esse posicionamento evita avaliações abstratas. Sem parâmetros acordados, áreas diferentes podem classificar a mesma situação de formas incompatíveis e priorizar respostas que não refletem a estratégia corporativa.
O apetite deve combinar limites quantitativos, quando aplicáveis, e critérios qualitativos. Em privacidade, integridade, continuidade de serviços essenciais ou obrigações legais, por exemplo, a tolerância pode ser muito menor do que em iniciativas experimentais de inovação. O importante é documentar os critérios e revisá-los quando o contexto de negócio mudar.
2. Estabeleça uma taxonomia comum de riscos
Uma taxonomia organiza o universo de riscos sem eliminar a particularidade de cada área. Ela define categorias, causas, eventos, impactos, controles relacionados e indicadores de acompanhamento. Mais do que um glossário, é a base para consolidar informações sem misturar conceitos diferentes.
A estrutura precisa ser simples o suficiente para ser usada pelos gestores e detalhada o suficiente para apoiar análises. Classificações excessivamente sofisticadas tendem a aumentar o esforço de registro e reduzir a qualidade dos dados. É preferível começar com categorias corporativas bem definidas e evoluir o detalhamento em processos críticos.
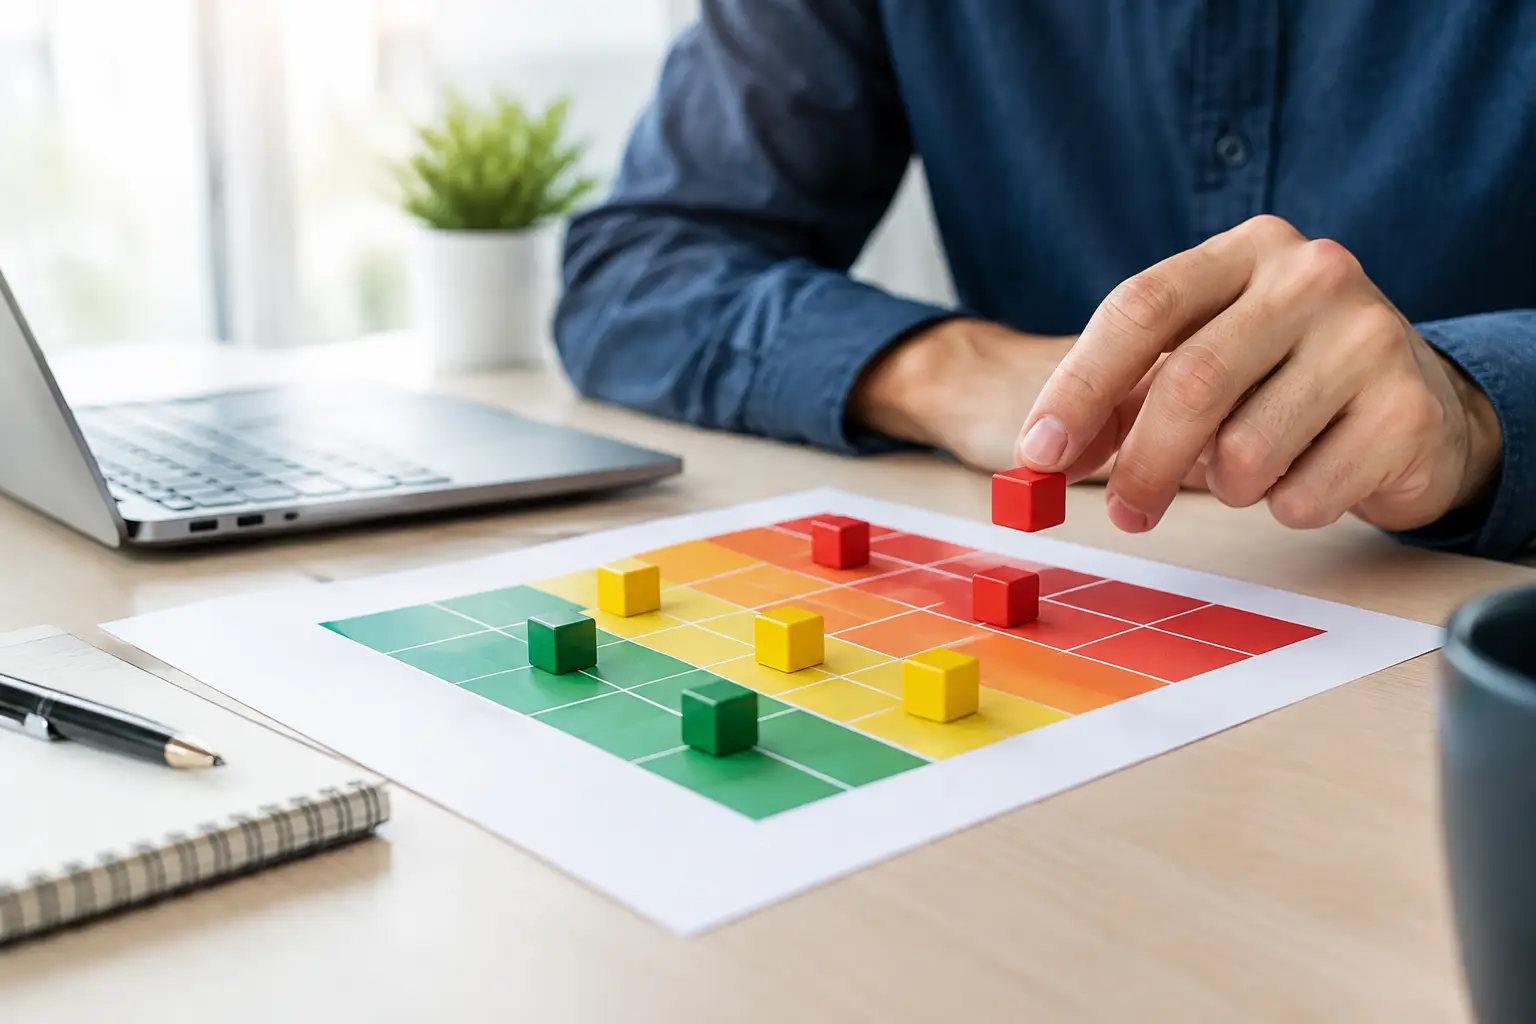
Também é necessário padronizar escalas de probabilidade, impacto, velocidade de materialização e efetividade dos controles. Quando uma unidade mede impacto reputacional e outra mede apenas impacto financeiro, a consolidação perde valor. Critérios compartilhados dão consistência ao mapa de riscos e tornam as comparações defensáveis em auditorias e comitês.
3. Conecte riscos a objetivos, processos e controles
O inventário de riscos ganha utilidade quando deixa de ser uma relação desconectada de eventos possíveis. Para cada risco relevante, vincule o objetivo estratégico ou processo afetado, o responsável, os controles existentes, as obrigações aplicáveis e os planos de tratamento.
Essa relação permite identificar lacunas com precisão. Um risco classificado como alto pode exigir novos controles, uma revisão de processo, monitoramento contínuo ou aceitação formal pela instância competente. Em contrapartida, um controle existente pode atender a mais de um risco, reduzindo duplicidades e esforços de teste.
A integração com controles internos e compliance é especialmente relevante para gerar evidências de forma contínua. Em vez de solicitar arquivos manualmente a cada auditoria, a organização pode estruturar fluxos de validação, responsáveis, prazos e registros de execução. O resultado é mais rastreabilidade e menos esforço reativo.
4. Priorize os casos de uso que geram valor mensurável
O ERM integrado não precisa começar por toda a matriz corporativa. A priorização deve considerar materialidade, exposição regulatória, criticidade operacional e potencial de ganho de eficiência. Processos com alto volume de evidências, dependência de fornecedores críticos ou impacto direto na continuidade são candidatos frequentes para uma primeira onda.
Um bom piloto demonstra a conexão entre risco e decisão. Por exemplo, ao integrar riscos de terceiros com due diligence, cláusulas contratuais, avaliações periódicas e planos de ação, a empresa passa a enxergar onde a cadeia apresenta maior exposição e quais tratativas estão em atraso. O mesmo raciocínio pode ser aplicado a riscos de tecnologia, privacidade ou controles financeiros.
A expansão deve ocorrer após validar os critérios, os fluxos e a capacidade das áreas de operar o modelo. Escalar uma estrutura mal definida apenas digitaliza inconsistências. Por isso, o piloto precisa produzir aprendizados práticos, não apenas um painel visualmente completo.
5. Automatize o fluxo, não a falta de governança
Uma solução de GRC ou plataforma de automação pode centralizar avaliações, planos de ação, testes de controles, indicadores, aprovações e evidências. Ela reduz dependência de planilhas, cria trilhas de auditoria e facilita a visibilidade executiva. No entanto, tecnologia não substitui a definição de papéis, regras de escalonamento e critérios de qualidade da informação.
Antes de configurar fluxos, defina quem registra o risco, quem valida a avaliação, quem aprova o tratamento e quando uma exceção deve chegar a um comitê. Estabeleça ainda prazos, alertas e evidências mínimas. A automação deve refletir um processo viável, com o menor número necessário de etapas.
A integração com fontes corporativas também merece atenção. Indicadores de incidentes, resultados de testes, pendências de auditoria e dados de fornecedores podem enriquecer a avaliação de risco. Mas conectar dados sem critérios de propriedade, periodicidade e confiabilidade gera um painel amplo e pouco confiável. Qualidade de dados é requisito de governança, não detalhe técnico.
Indicadores que sustentam a gestão contínua
A implantação só se consolida quando o ERM entra na rotina de gestão. Isso exige indicadores que traduzam exposição e desempenho do programa para públicos distintos. O conselho precisa de visão agregada e tendências. Gestores de processo precisam enxergar riscos sob sua responsabilidade, vencimentos e efetividade das ações. Auditoria e compliance precisam de rastreabilidade e evidências.
Entre os indicadores mais úteis estão a evolução do risco residual, a taxa de planos de ação concluídos no prazo, a cobertura de avaliações em processos críticos, a efetividade de controles testados e o volume de exceções escaladas. O conjunto ideal depende do setor e do modelo operacional. Medir demais pode desviar a atenção; medir pouco impede a antecipação de desvios.
Além dos indicadores, as rotinas de revisão são decisivas. Riscos não devem ser atualizados apenas durante ciclos anuais ou antes de auditorias. Eventos relevantes, mudanças regulatórias, transformação de processos, dependência de novos fornecedores e incidentes devem acionar reavaliações proporcionais à sua materialidade.
Obstáculos frequentes e como tratá-los
A resistência das áreas geralmente não decorre do conceito de risco, mas da percepção de trabalho adicional sem retorno. A resposta é demonstrar como o modelo reduz retrabalho, acelera aprovações e qualifica decisões. Gestores precisam receber informações úteis para sua operação, e não apenas alimentar uma base central.
Outro obstáculo é a fragmentação entre segunda linha, auditoria interna, segurança, jurídico e áreas operacionais. Cada função possui responsabilidades próprias, que devem ser preservadas. A integração ocorre por meio de uma visão compartilhada de dados, critérios e encaminhamentos, não pela eliminação da independência necessária para controle e asseguração.
Também é comum subestimar a gestão da mudança. Treinamento, comunicação objetiva e patrocínio executivo fazem diferença, mas a adesão cresce principalmente quando o processo é simples e os responsáveis percebem resultados no próprio fluxo de trabalho. A maturidade é construída pela repetição disciplinada, não por uma entrega pontual.
A OPEN Tecnologia atua na integração entre processos, governança e automação para capacitar estruturas de GRC mais resilientes, com foco em visibilidade, eficiência operacional e resultados mensuráveis. Em ERM, o valor está em conectar a estratégia às evidências que sustentam decisões consistentes.
Implementar um ERM integrado é criar uma capacidade permanente de leitura do negócio: uma gestão que identifica mudanças relevantes, prioriza respostas e mantém a organização preparada para crescer com controle.